בעידן שבו כל פיסת מידע עוברת דרך הרשת, השאלה האם האתר שלכם מאובטח היא לא מותרות אלא הכרח עסקי בסיסי. דמיינו שאתם נכנסים לחנות פיזית והדלת פתוחה לרווחה ללא שום מנעול – זו בדיוק התחושה שאתם משדרים לגולשים שלכם ללא תעודת SSL פעילה באתר. במדריך זה נצלול לעומק המושג, נבין למה המנעול הקטן בשורת הכתובת הוא קריטי להצלחה שלכם, ואיך הופכים את האתר למבצר דיגיטלי בטוח ואמין.
מה זה בכלל SSL ולמה כולם מדברים על זה?
אם יצא לכם לגלוש לאחרונה ברשת (ואנחנו מניחים שכן), ודאי נתקלתם באייקון של מנעול קטן המופיע מצד ימין או שמאל של שורת הכתובת בדפדפן. המנעול הזה הוא הסימן החזותי לכך שהאתר משתמש בפרוטוקול אבטחה בשם SSL (ראשי תיבות של Secure Sockets Layer). בפשטות, מדובר בטכנולוגיה שנועדה ליצור "מנהרה" מאובטחת ומוצפנת בין המחשב של הגולש לבין השרת שבו מאוחסן האתר. דף הבית שלנו באי.אם סטודיו, למשל, מאובטח בסטנדרטים הגבוהים ביותר כדי להבטיח שכל אינטראקציה שלכם תהיה בטוחה.
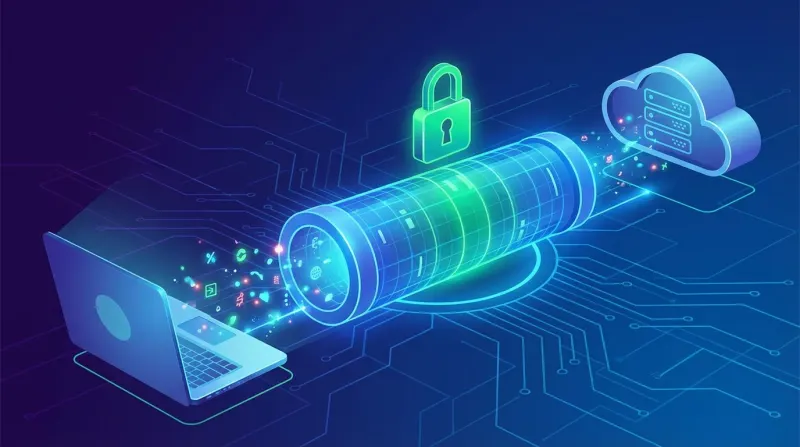
המטרה העיקרית של הטכנולוגיה הזו היא להגן על המידע שעובר ברשת. ללא ההגנה הזו, המידע נשלח כטקסט גלוי (Plain Text), מה שאומר שכל גורם זדוני שיצליח ליירט את התקשורת בדרך, יוכל לקרוא את הסיסמאות, פרטי האשראי או ההודעות האישיות שלכם כאילו היו עמוד בעיתון. כאשר אתם מתקינים תעודת SSL באתר, אתם למעשה מצפינים את המידע הזה, כך שגם אם הוא ייפול לידיים הלא נכונות, הוא יהיה חסר משמעות ובלתי קריא לחלוטין.
חשוב להבין שבעוד שהמונח הנפוץ הוא עדיין SSL, הטכנולוגיה עצמה התקדמה לפרוטוקול חדש יותר בשם TLS, אך השם הישן נשאר שגור בפי כל.
חשוב לציין שמעבר להיבט הטכני, מדובר בהצהרה. כשאתם דואגים לאבטחת האתר, אתם אומרים ללקוחות שלכם: "אנחנו מכבדים את הפרטיות שלכם ולוקחים אחריות על המידע שאתם מפקידים בידינו". בעולם שבו הונאות רשת ופריצות סייבר הן עניין שבשגרה, תחושת הביטחון הזו שווה זהב.
| 💡חשוב לדעת💡 הדפדפנים הגדולים, ובראשם כרום של גוגל, החלו לסמן אתרים ללא תעודת אבטחה כאתרים "לא מאובטחים" בצורה בולטת ומרתיעה. סימון אדום כזה יכול להבריח לקוחות פוטנציאליים תוך שניות, עוד לפני שהספיקו לקרוא מילה אחת מהתוכן שלכם. |
איך זה עובד? המנגנון מאחורי המנעול הירוק
כדי להבין איך הקסם קורה, לא צריך להיות מתכנתים מדופלמים. הרעיון מבוסס על שימוש במפתחות הצפנה: מפתח ציבורי (Public Key) ומפתח פרטי (Private Key). המפתח הציבורי גלוי לכולם ומשמש להצפנת המידע, בעוד שהמפתח הפרטי נשמר בסוד בשרת ומשמש לפענוח המידע. זה כמו תיבת דואר שכל אחד יכול להכניס אליה מכתב (באמצעות המפתח הציבורי), אבל רק לבעל התיבה יש את המפתח כדי לפתוח אותה ולקרוא את התוכן.
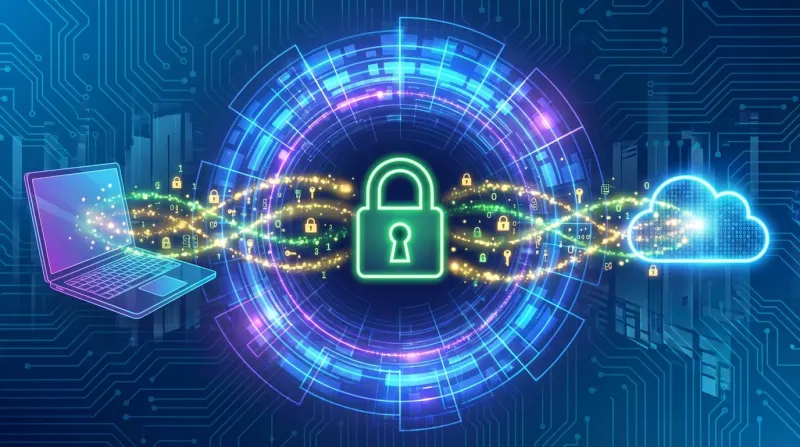
תהליך לחיצת היד (The Handshake)
התהליך מתחיל ברגע שגולש מקליד את כתובת האתר שלכם בדפדפן. הדפדפן שולח בקשה לשרת ומבקש ממנו להזדהות. השרת שולח בתגובה את העותק של תעודת SSL שלו. הדפדפן בודק שהתעודה תקפה, שהיא הונפקה על ידי גוף אמין (Certificate Authority) ושאין איתה שום בעיה. אם הכל תקין, נוצר ערוץ תקשורת מאובטח והמנעול מופיע בשורת הכתובת. כל התהליך המורכב הזה קורה בשברירי שנייה, מבלי שהגולש מרגיש בדבר, אך הוא קריטי ליצירת אמון ראשוני.
המעבר מ-HTTP ל-HTTPS
אחד השינויים הבולטים שתראו לאחר התקנת התעודה הוא השינוי בכתובת האתר. הקידומת המוכרת HTTP משתנה ל-HTTPS, כאשר האות "S" מסמלת את המילה Secure. השינוי הקטן הזה הוא אינדיקציה עצומה עבור דפדפנים ומנועי חיפוש שהאתר שלכם עומד בסטנדרטים של אבטחה מודרנית. קראו עוד על ההבדלים הטכניים בין הפרוטוקולים במקורות מוסמכים כדי להבין את עומק ההגנה שהפרוטוקול מספק.
למה האתר שלכם חייב תעודת SSL? זה לא רק בשביל האבטחה
רבים מבעלי העסקים טועים לחשוב שאם הם לא מנהלים חנות וירטואלית או לא סולקים אשראי באתר, הם לא צריכים אבטחה מתקדמת. זוהי טעות נפוצה שעלולה לעלות ביוקר. כיום, הצפנת המידע היא סטנדרט בסיסי לכל סוג של אתר, החל מבלוג אישי ועד פורטל ארגוני גדול. הצורך בתעודה נובע משלושה מישורים עיקריים המשפיעים ישירות על הביצועים העסקיים שלכם.
ההשפעה על הקידום האורגני (SEO) היא דרמטית, שכן גוגל הצהירה באופן רשמי שהיא מעדיפה לקדם אתרים מאובטחים בתוצאות החיפוש.
מעבר לכך, חווית המשתמש נפגעת אנושות כאשר הגולש מקבל התראות אבטחה מפחידות. אנחנו באי.אם סטודיו רואים פעם אחר פעם כיצד הטמעת אבטחה נכונה משפרת את זמני השהייה באתר ומקטינה את אחוזי הנטישה. בנוסף, קיימת סכנה אמיתית של גניבת זהות או "האזנה" למידע שעובר בטפסים פשוטים כמו "צור קשר", מה שחושף אתכם ואת הלקוחות שלכם לסיכונים מיותרים.
| פרמטר להשוואה | אתר ללא תעודה (HTTP) | אתר עם תעודת SSL (HTTPS) |
|---|---|---|
| אבטחת מידע | מידע חשוף וניתן ליירוט בקלות | מידע מוצפן ומוגן מפני האזנות |
| אמון גולשים | נמוך, דפדפנים מציגים אזהרת "לא מאובטח" | גבוה, מוצג מנעול אבטחה ירוק |
| דירוג בגוגל (SEO) | פגיעה בדירוג, גוגל מעניש אתרים כאלו | יתרון בדירוג, גוגל נותן עדיפות |
| ביצועים ומהירות | תקשורת בסיסית בפרוטוקול ישן | תמיכה בפרוטוקול HTTP/2 המהיר יותר |
סוגי תעודות SSL – איך יודעים מה לבחור?
עולם האבטחה מציע מגוון רחב של תעודות, וחשוב להתאים את הסוג הנכון לאופי האתר שלכם. לא כל אתר תדמית צריך את אותה רמת אימות כמו אתר של בנק, ולכן קיימות מספר רמות של אימות (Validation) המגדירות עד כמה מעמיקה הייתה הבדיקה לפני הנפקת התעודה. הבחירה הנכונה תלויה בצרכים העסקיים, בתקציב ובמסר שאתם רוצים לשדר ללקוחות שלכם.
להלן סוגי התעודות הנפוצים ביותר בשוק:
- אימות דומיין (DV – Domain Validation): זוהי הרמה הבסיסית ביותר, המתאימה לרוב הבלוגים ואתרי התדמית. ההנפקה היא מהירה ואוטומטית, וכל מה שנבדק הוא שיש לכם שליטה על שם המתחם (הדומיין).
- אימות ארגון (OV – Organization Validation): רמה זו מתאימה לעסקים וארגונים שרוצים להוכיח שהם ישות קיימת וחוקית. תהליך ההנפקה כולל בדיקה של פרטי העסק מול רשמים רשמיים, מה שמעניק אמינות גבוהה יותר.
- אימות מורחב (EV – Extended Validation): רמת האימות הגבוהה ביותר, המיועדת בעיקר לאתרי בנקים, מוסדות פיננסיים וארגונים גדולים. התהליך כולל בדיקת רקע מקיפה מאוד, ובעבר הציג את שורת הכתובת בצבע ירוק (כיום התצוגה השתנתה מעט ברוב הדפדפנים).
בחירת סוג התעודה הנכון היא שלב קריטי באפיון טכני של האתר, שכן היא משפיעה ישירות על תפיסת האמינות של המותג בעיני הגולש הממוצע שמבקר בו לראשונה.
איך מתקינים ובודקים שהכל תקין?
התקנת תעודת SSL היא תהליך טכני שלרוב מתבצע ברמת השרת. במרבית המקרים, חברת האחסון שלכם תציע התקנה פשוטה, לעיתים אפילו בחינם דרך שירותים כמו Let's Encrypt. עם זאת, ההתקנה היא רק חצי מהדרך. לאחר מכן יש לוודא שכל הקישורים באתר הותאמו לפרוטוקול החדש כדי להימנע מבעיות של "תוכן מעורב" (Mixed Content), מצב שבו האתר מאובטח אך טוען תמונות או סקריפטים ממקורות לא מאובטחים.
הנה מספר צעדים חיוניים להבטחת תקינות התעודה:
- בדיקת הגדרות השרת: ודאו שממשק הניהול של האחסון שלכם מאפשר הפעלה של תעודת SSL ושהיא מוגדרת לדומיין הנכון.
- הפניית תעבורה (Redirect 301): הגדירו הפנייה אוטומטית כך שכל מי שמקליד את הכתובת הישנה (HTTP) יועבר מיד לגרסה המאובטחת (HTTPS).
- עדכון קישורים פנימיים: סרקו את האתר וודאו שכל הקישורים לעמודים פנימיים, תמונות וקבצים מתחילים ב-HTTPS.
- עדכון בגוגל: אל תשכחו לעדכן את הנכס שלכם ב-Google Search Console וב-Google Analytics כדי לא לאבד נתונים.
ביצוע נכון ומדויק של שלבים אלו יבטיח מעבר חלק לאתר מאובטח ללא פגיעה במיקומים בגוגל וללא תקלות תצוגה אצל הגולשים.
אם אתם מתכננים להקים חנות וירטואלית ולחבר סליקה, חברות האשראי יחייבו אתכם בתעודת SSL כתנאי סף לאישור הסליקה באתר.
אנחנו ממליצים בחום להיעזר במדריכים ויזואליים אם אתם מנסים לעשות זאת בעצמכם. הסרטון הבא מסביר בצורה בהירה את הנושא:
תחזוקה שוטפת ומניעת תקלות
אבטחת אתרים היא לא פעולה חד-פעמית של "שגר ושכח". תעודות אבטחה הן בעלות תוקף מוגבל (בדרך כלל לשנה או אפילו פחות), ויש לחדש אותן בזמן. אם התעודה פגה, הדפדפן יציג לגולשים הודעת אזהרה חמורה שיכולה לגרום נזק תדמיתי משמעותי. לכן, חשוב להשתמש במערכות ניהול או בשרתי אחסון המבצעים חידוש אוטומטי, או להגדיר תזכורות קריטיות ביומן.
במסגרת שירותי אבטחת אתרי וורדפרס שלנו, אנו דואגים לנושאים אלו באופן שוטף עבור הלקוחות שלנו, כדי שהם יוכלו לישון בשקט. כמו כן, מומלץ לבצע בדיקות תקופתיות לאתר כדי לוודא שאין פרצות אבטחה חדשות ושהפרוטוקולים מעודכנים לגרסאות האחרונות והבטוחות ביותר (כיום TLS 1.3).
| ✂️ לגזור ולשמור ✂️ בעת מעבר לאתר מאובטח, ייתכן שתראו ירידה זמנית וקלה בתנועה בזמן שגוגל מאנדקס מחדש את העמודים בכתובת החדשה (HTTPS). זהו מצב טבעי ותקין, ולאחר זמן קצר תראו בדרך כלל שיפור במיקומים לעומת המצב הקודם. |
הקשר בין מהירות האתר לאבטחה
רבים חוששים שהוספת שכבת הצפנה תאט את האתר, אך האמת היא הפוכה. פרוטוקול HTTP/2 המודרני, שמאפשר טעינה מהירה ויעילה הרבה יותר של דפי אינטרנט, פועל רק על גבי אתרים מאובטחים ב-SSL. כלומר, לא רק שאתם לא מאטים את האתר, אתם למעשה פותחים את הדלת לטכנולוגיות האצה מתקדמות. זהו היבט חשוב בתוך מכלול השיקולים של קידום אתרים טכני, שמשלב בין אבטחה, מהירות וחווית משתמש.
שילוב של תעודת SSL איכותית יחד עם אחסון מהיר ואופטימיזציה נכונה הוא המתכון המנצח לאתר שמדורג גבוה וממיר גולשים ללקוחות.
לסיכום, תעודת SSL היא אבן היסוד של כל נוכחות דיגיטלית רצינית היום. היא בונה אמון, משפרת קידום, מגינה על המידע שלכם ומאפשרת שימוש בטכנולוגיות מתקדמות. אל תשאירו את הדלת של העסק הדיגיטלי שלכם פתוחה לרווחה – דאגו למנעול איכותי עוד היום.
אנחנו ב-EMSTUDIO מבינים שאבטחת מידע וניהול טכני יכולים להיות כאב ראש לא קטן עבור בעלי עסקים שרוצים להתמקד בצמיחה ולא בפתרון תקלות טכניות. אתם מוזמנים לפנות אלינו עוד היום לייעוץ מקצועי, ואנו נדאג שהאתר שלכם יהיה לא רק מעוצב ומזמין, אלא גם מאובטח, מהיר ומוכן לשרת את המטרות העסקיות שלכם בראש שקט.
שאלות ותשובות
האם תעודת SSL משפיעה על מהירות האתר?
באופן מפתיע, התשובה היא שהיא יכולה דווקא לשפר את המהירות. בעבר, תהליך ההצפנה היה מוסיף עומס מסוים על השרת, אך הטכנולוגיה התקדמה מאוד מאז. כיום, שימוש בתעודת SSL (ובפרוטוקול HTTPS) הוא תנאי הכרחי לשימוש בפרוטוקול התקשורת החדש והמהיר HTTP/2. פרוטוקול זה מאפשר לדפדפן לטעון מספר קבצים במקביל על אותו ערוץ תקשורת, מה שמקצר משמעותית את זמני הטעינה של האתר. לכן, אתר מאובטח ומודרני יהיה ברוב המקרים מהיר יותר מאתר מיושן שאינו מאובטח.
האם אני חייב לשלם על תעודת SSL או שיש אפשרויות בחינם?
ישנן אפשרויות מצוינות בחינם שמתאימות לרוב האתרים הסטנדרטיים. היוזמה הפופולרית ביותר היא Let's Encrypt, שמספקת תעודות SSL בחינם במטרה להפוך את האינטרנט לבטוח יותר לכולם. תעודות אלו מספקות את אותה רמת הצפנה בדיוק כמו תעודות בתשלום מסוג DV (Domain Validation). עם זאת, עבור ארגונים גדולים, אתרי מסחר אלקטרוני מורכבים או בנקים, ייתכן שיהיה צורך בתעודות בתשלום מסוג OV או EV המציעות אימות זהות קפדני יותר, אחריות כספית (Warranty) במקרה של פריצה, ותמיכה טכנית מורחבת.
מה קורה אם תעודת ה-SSL שלי פגה?
כאשר תעודת SSL פגה, ההגנה על האתר מפסיקה מיידית, והדפדפנים מזהים זאת מיד. הגולשים שינסו להיכנס לאתר שלכם יתקלו בהודעת אזהרה גדולה ומפחידה על כל המסך (לרוב בצבע אדום), המתריעה שהחיבור לא פרטי ושתוקפים עלולים לגנוב את המידע שלהם. רוב הגולשים ינטשו את האתר מיד ברגע שיראו הודעה כזו. מעבר לפגיעה באמון הלקוחות, הדבר יכול לפגוע גם בדירוג האתר במנועי החיפוש. לכן, קריטי לוודא שיש מנגנון חידוש אוטומטי או לעקוב בקפדנות אחר תאריכי התפוגה.
האם התקנת SSL מספיקה כדי שהאתר שלי יהיה מוגן לחלוטין מפריצות?
לא, וחשוב מאוד להבין את ההבדל. תעודת SSL מגנה על *התקשורת* בין הגולש לבין השרת, כלומר היא מונעת גניבת מידע בזמן שהוא עובר ב"צינור". היא לא מגנה על האתר עצמו מפני פריצות לשרת, החדרת קוד זדוני, סיסמאות חלשות של מנהלי האתר או תוספים לא מעודכנים. אבטחת אתר היא תהליך רב-שכבתי הכולל גם חומת אש (Firewall), גיבויים שוטפים, עדכוני מערכת ושימוש בסיסמאות חזקות. ה-SSL הוא רכיב קריטי והכרחי, אך הוא רק חלק אחד מתוך מערך ההגנה הכולל שצריך להיות לאתר.